ອົງກອນຂອງທ່ານກວດພົບກິດຈະກຳເຄືອຂ່າຍທີ່ຜິດປົກກະຕິ. ທີມງານໄອທີຂອງທ່ານສືບສວນ ແລະ ພົບການເຂົ້າເຖິງຂໍ້ມູນລູກຄ້າໂດຍບໍ່ໄດ້ຮັບອະນຸຍາດ. ທ່ານຄວບຄຸມໄພຂົ່ມຂູ່ໄດ້ແລ້ວ. ຕອນນີ້ແມ່ນຄຳຖາມທີ່ຮີບດ່ວນ: ທ່ານຈຳເປັນຕ້ອງລາຍງານເລື່ອງນີ້ຕໍ່ເຈົ້າໜ້າທີ່ບໍ? ໃຜແທ້? ທ່ານໃຫ້ຂໍ້ມູນຫຍັງແດ່? ທ່ານມີເວລາເທົ່າໃດ?
ພາຍໃຕ້ກົດໝາຍ NIS2 ແລະ ກົດໝາຍຂອງໂຮນລັງ, ຫຼາຍອົງກອນຕ້ອງລາຍງານເຫດການດ້ານຄວາມປອດໄພທາງໄຊເບີຕໍ່ເຈົ້າໜ້າທີ່ລັດຖະບານພາຍໃນເວລາທີ່ກຳນົດຢ່າງເຂັ້ມງວດ. ໂດຍປົກກະຕິແລ້ວທ່ານມີເວລາລະຫວ່າງ 24 ຫາ 72 ຊົ່ວໂມງຫຼັງຈາກການກວດພົບ. ລະບຽບການລະບຸວ່າໜ່ວຍງານໃດຈະໄດ້ຮັບລາຍງານຂອງທ່ານ, ຂໍ້ມູນທີ່ທ່ານຕ້ອງໃຫ້, ແລະ ຂໍ້ກຳນົດກ່ຽວກັບຮູບແບບ. ຖ້າພາດກຳນົດເວລາ ຫຼື ລາຍງານຕໍ່ອົງການທີ່ບໍ່ຖືກຕ້ອງ, ທ່ານຈະປະເຊີນກັບການປັບໃໝທີ່ສຳຄັນ, ການບັງຄັບໃຊ້, ແລະ ຄວາມຮັບຜິດຊອບທາງກົດໝາຍທີ່ສາມາດຂະຫຍາຍໄປໄກກວ່າເຫດການເບື້ອງຕົ້ນ.
ຄູ່ມືນີ້ສະແດງໃຫ້ທ່ານເຫັນວິທີການປະຕິບັດໜ້າທີ່ລາຍງານຂອງທ່ານຢ່າງແນ່ນອນ. ທ່ານຈະໄດ້ຮຽນຮູ້ວ່າກົດໝາຍໃດທີ່ນຳໃຊ້ກັບອົງກອນຂອງທ່ານ, ເມື່ອເຫດການຕ້ອງການລາຍງານ, ເຈົ້າໜ້າທີ່ໃດທີ່ຕ້ອງແຈ້ງໃຫ້ຊາບໃນແຕ່ລະຂັ້ນຕອນ, ຂໍ້ມູນໃດທີ່ແຕ່ລະລາຍງານຕ້ອງການ, ແລະວິທີການສ້າງຂັ້ນຕອນທີ່ໃຊ້ໄດ້ຜົນແທ້ໆ. ພວກເຮົາຈະຂ້າມຄຳສັບທາງກົດໝາຍ ແລະ ສຸມໃສ່ຂັ້ນຕອນປະຕິບັດຕົວຈິງທີ່ທ່ານສາມາດປະຕິບັດໄດ້ໃນຕອນນີ້ເພື່ອຮັກສາການປະຕິບັດຕາມ ແລະ ປົກປ້ອງອົງກອນຂອງທ່ານ.
ໜ້າທີ່ລາຍງານເຫດການດ້ານຄວາມປອດໄພທາງໄຊເບີຂອງທ່ານແມ່ນຫຍັງ
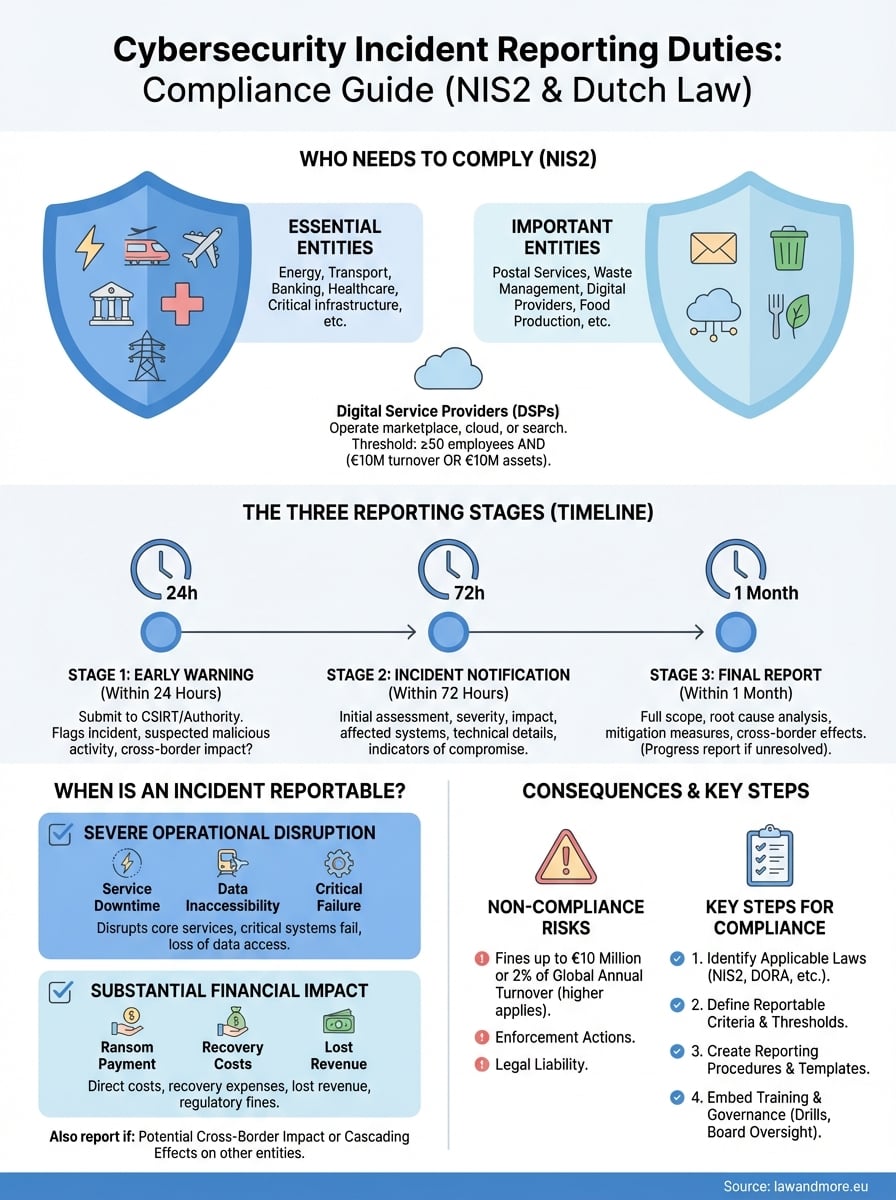
ໜ້າທີ່ລາຍງານເຫດການຄວາມປອດໄພທາງໄຊເບີຂອງທ່ານແມ່ນຂຶ້ນກັບຂະໜາດຂອງອົງກອນ, ຂະແໜງການ ແລະ ການບໍລິການທີ່ທ່ານໃຫ້. ໜ່ວຍງານທີ່ສຳຄັນ (ພະລັງງານ, ການຂົນສົ່ງ, ການທະນາຄານ, ການດູແລສຸຂະພາບ, ພື້ນຖານໂຄງລ່າງທີ່ສຳຄັນ) ແລະ ໜ່ວຍງານທີ່ສຳຄັນ (ການບໍລິການໄປສະນີ, ການຄຸ້ມຄອງສິ່ງເສດເຫຼືອ, ຜູ້ໃຫ້ບໍລິການດິຈິຕອນ, ການຜະລິດອາຫານ) ປະເຊີນກັບການລາຍງານບັງຄັບພາຍໃຕ້ NIS2. ຖ້າທ່ານດຳເນີນງານພື້ນຖານໂຄງລ່າງທີ່ສຳຄັນ ຫຼື ການບໍລິການດິຈິຕອນສຳລັບຜູ້ບໍລິໂພກໂຮນລັງ, ເກືອບແນ່ນອນວ່າທ່ານຕົກຢູ່ພາຍໃຕ້ກົດລະບຽບເຫຼົ່ານີ້.
ສາມຂັ້ນຕອນການລາຍງານທີ່ທ່ານຕ້ອງເຮັດສຳເລັດ
ທ່ານປະເຊີນກັບ ພັນທະການລາຍງານສາມຢ່າງທີ່ແຕກຕ່າງກັນ ດ້ວຍເສັ້ນຕາຍທີ່ແຕກຕ່າງກັນ. ໜ້າທີ່ທຳອິດຂອງທ່ານເລີ່ມຕົ້ນພາຍໃນ 24 ຊົ່ວໂມງຫຼັງຈາກກວດພົບ ເຫດການທີ່ສຳຄັນ: ທ່ານສົ່ງຄຳເຕືອນລ່ວງໜ້າໄປຫາ CSIRT (ທີມງານຕອບໂຕ້ເຫດການຄວາມປອດໄພຄອມພິວເຕີ) ຫຼື ເຈົ້າໜ້າທີ່ທີ່ມີສິດອຳນາດ. ການແຈ້ງເຕືອນເບື້ອງຕົ້ນນີ້ຈະໝາຍເຫດການ ແລະ ຊີ້ບອກວ່າທ່ານສົງໃສວ່າມີກິດຈະກຳທີ່ເປັນອັນຕະລາຍ ຫຼື ມີຜົນກະທົບຂ້າມຊາຍແດນຫຼືບໍ່.

ພາຍໃນ 72 ຊົ່ວໂມງ , ທ່ານຕ້ອງສົ່ງແຈ້ງການເຫດການຂອງທ່ານ. ບົດລາຍງານນີ້ປະກອບມີການປະເມີນເບື້ອງຕົ້ນຂອງທ່ານກ່ຽວກັບຄວາມຮຸນແຮງ, ຜົນກະທົບ, ລະບົບທີ່ໄດ້ຮັບຜົນກະທົບ, ແລະຕົວຊີ້ວັດທີ່ມີຢູ່ຂອງການປະນີປະນອມ. ທ່ານໃຫ້ລາຍລະອຽດດ້ານວິຊາການທີ່ຊ່ວຍໃຫ້ເຈົ້າໜ້າທີ່ເຂົ້າໃຈຂອບເຂດແລະລັກສະນະຂອງການລະເມີດ.
ອົງກອນທີ່ພາດເສັ້ນຕາຍເຫຼົ່ານີ້ຈະຖືກປັບໃໝສູງເຖິງ 10 ລ້ານເອີໂຣ ຫຼື 2% ຂອງລາຍຮັບປະຈໍາປີທົ່ວໂລກພາຍໃຕ້ NIS2, ຂຶ້ນກັບວ່າອັນໃດສູງກວ່າ.
ບົດລາຍງານສຸດທ້າຍຂອງທ່ານມາຮອດ ພາຍໃນໜຶ່ງເດືອນ ຫຼັງຈາກການແຈ້ງການເຫດການຂອງທ່ານ. ເອກະສານທີ່ຄົບຖ້ວນນີ້ລາຍລະອຽດກ່ຽວກັບຂອບເຂດທັງໝົດຂອງເຫດການ, ການວິເຄາະສາເຫດຕົ້ນຕໍ, ມາດຕະການຫຼຸດຜ່ອນທີ່ທ່ານໄດ້ຈັດຕັ້ງປະຕິບັດ, ແລະຜົນກະທົບຂ້າມຊາຍແດນ. ຖ້າທ່ານຍັງຈັດການກັບເຫດການເມື່ອເດືອນໝົດອາຍຸ, ທ່ານຕ້ອງສົ່ງບົດລາຍງານຄວາມຄືບໜ້າ ແລະຈາກນັ້ນສົ່ງບົດລາຍງານສຸດທ້າຍພາຍໃນໜຶ່ງເດືອນຫຼັງຈາກການແກ້ໄຂບັນຫາ.
ໜ້າທີ່ເພີ່ມເຕີມນອກເໜືອຈາກການລາຍງານເບື້ອງຕົ້ນ
ທ່ານຕ້ອງ ແຈ້ງໃຫ້ພາກສ່ວນທີ່ໄດ້ຮັບຜົນກະທົບຊາບ ເມື່ອມີເຫດການທີ່ສຳຄັນສົ່ງຜົນກະທົບຕໍ່ຜູ້ຮັບບໍລິການ. ການແຈ້ງເຕືອນນີ້ເກີດຂຶ້ນໂດຍບໍ່ມີການຊັກຊ້າທີ່ບໍ່ຈຳເປັນ ແລະ ປະກອບມີຂັ້ນຕອນປະຕິບັດຕົວຈິງທີ່ຜູ້ຮັບສາມາດປະຕິບັດເພື່ອປົກປ້ອງຕົນເອງ. ໂດຍສະເພາະສຳລັບ ຜູ້ໃຫ້ບໍລິການດ້ານຄວາມໄວ້ວາງໃຈ , ໄລຍະເວລາ 72 ຊົ່ວໂມງຈະສັ້ນລົງເຫຼືອ 24 ຊົ່ວໂມງສຳລັບເຫດການທີ່ສົ່ງຜົນກະທົບຕໍ່ການບໍລິການດ້ານຄວາມໄວ້ວາງໃຈ.
CSIRT ຫຼື ໜ່ວຍງານທີ່ມີສິດອຳນາດຂອງທ່ານຈະຕອບສະໜອງພາຍໃນ 24 ຊົ່ວໂມງຫຼັງຈາກໄດ້ຮັບຄຳເຕືອນລ່ວງໜ້າຂອງທ່ານ, ໂດຍໃຫ້ຄຳຕິຊົມເບື້ອງຕົ້ນ ແລະ ຄຳແນະນຳໃນການດຳເນີນງານກ່ຽວກັບມາດຕະການຫຼຸດຜ່ອນຜົນກະທົບ.
ຂັ້ນຕອນທີ 1. ລະບຸວ່າກົດໝາຍ EU ແລະ ໂຮນລັງໃດທີ່ນຳໃຊ້ກັບທ່ານ
ທ່ານຈຳເປັນຕ້ອງກຳນົດວ່າ ຂອບກົດລະບຽບໃດທີ່ຄວບຄຸມໜ້າ ທີ່ລາຍງານເຫດການຄວາມປອດໄພທາງໄຊເບີຂອງທ່ານກ່ອນທີ່ເຫດການຈະເກີດຂຶ້ນ. NIS2 (ຄຳແນະນຳກ່ຽວກັບຄວາມປອດໄພຂອງເຄືອຂ່າຍ ແລະ ຂໍ້ມູນຂ່າວສານ) ນຳໃຊ້ຢ່າງກວ້າງຂວາງໃນທົ່ວປະເທດເນເທີແລນ, ແຕ່ DORA (ກົດໝາຍວ່າດ້ວຍຄວາມຢືດຢຸ່ນໃນການດຳເນີນງານດິຈິຕອນ) ແລະ ກົດລະບຽບການຈັດຕັ້ງປະຕິບັດສະເພາະຂອງເນເທີແລນ ສ້າງພັນທະເພີ່ມເຕີມສຳລັບຂະແໜງການສະເພາະ. ເລີ່ມຕົ້ນດ້ວຍການປະເມີນອົງກອນຂອງທ່ານຕາມເກນຂອງແຕ່ລະຂອບ.
ກວດສອບວ່າ NIS2 ໃຊ້ໄດ້ກັບອົງກອນຂອງທ່ານຫຼືບໍ່
NIS2 ນຳໃຊ້ຖ້າທ່ານມີຄຸນສົມບັດເປັນ ໜ່ວຍງານທີ່ສຳຄັນ ຫຼື ໜ່ວຍງານທີ່ສຳຄັນ . ໜ່ວຍງານທີ່ສຳຄັນລວມມີອົງການຈັດຕັ້ງໃນດ້ານພະລັງງານ, ການຂົນສົ່ງ, ການທະນາຄານ, ພື້ນຖານໂຄງລ່າງຕະຫຼາດການເງິນ, ສຸຂະພາບ, ນ້ຳດື່ມ, ນ້ຳເສຍ, ພື້ນຖານໂຄງລ່າງດິຈິຕອນ, ການບໍລິຫານລັດ, ແລະ ອະວະກາດ. ໜ່ວຍງານທີ່ສຳຄັນກວມເອົາການບໍລິການໄປສະນີ, ການຄຸ້ມຄອງສິ່ງເສດເຫຼືອ, ສານເຄມີ, ການຜະລິດອາຫານ, ການຜະລິດ, ຜູ້ໃຫ້ບໍລິການດິຈິຕອນ, ແລະ ອົງການຄົ້ນຄວ້າ.

ຂະໜາດຂອງອົງກອນຂອງທ່ານມີຄວາມສຳຄັນສະເພາະ ຜູ້ໃຫ້ບໍລິການດີຈີຕອນ (DSP) ເທົ່ານັ້ນ. ທ່ານຕົກຢູ່ພາຍໃຕ້ NIS2 ໃນຖານະເປັນ DSP ຖ້າທ່ານດຳເນີນງານຕະຫຼາດອອນໄລນ໌, ການບໍລິການຄລາວ, ຫຼືເຄື່ອງຈັກຊອກຫາທີ່ມີ ພະນັກງານຢ່າງໜ້ອຍ 50 ຄົນ ແລະ ມີລາຍໄດ້ປະຈຳປີ 10 ລ້ານເອີໂຣ ຫຼື ຊັບສິນທັງໝົດ 10 ລ້ານເອີໂຣ . ໜ່ວຍງານທີ່ສຳຄັນ ແລະ ສຳຄັນອື່ນໆທັງໝົດມີພັນທະໂດຍບໍ່ຄຳນຶງເຖິງຂະໜາດ.
ຖ້າທ່ານດຳເນີນງານພື້ນຖານໂຄງລ່າງທີ່ສຳຄັນ ຫຼື ເຄີຍຖືກກຳນົດພາຍໃຕ້ຄຳສັ່ງ NIS ເກົ່າ (Wbni), ທ່ານຈະມີສິດໄດ້ຮັບພາຍໃຕ້ NIS2 ໂດຍອັດຕະໂນມັດ.
ລັດຖະບານໂຮນລັງຮັກສາການຈົດທະບຽນຂອງໜ່ວຍງານທີ່ໄດ້ຮັບການແຕ່ງຕັ້ງ. ກວດສອບກັບໜ່ວຍງານທີ່ມີສິດອຳນາດຂອງຂະແໜງການຂອງທ່ານ (ລາຍງານພື້ນຖານໂຄງລ່າງດ້ານພະລັງງານ ແລະ ດິຈິຕອນຕໍ່ RDI; ການບໍລິການທາງດ້ານການເງິນຕໍ່ AFM ແລະ DNB; ການດູແລສຸຂະພາບຕໍ່ IGJ) ເພື່ອຢືນຢັນສະຖານະຂອງທ່ານ. ທ່ານຄວນກວດສອບສິ່ງນີ້ ກ່ອນເດືອນມັງກອນ 2026 ເມື່ອການບັງຄັບໃຊ້ທີ່ເພີ່ມຂຶ້ນເລີ່ມຕົ້ນ.
ກຳນົດວ່າ DORA ຄຸ້ມຄອງການບໍລິການທາງດ້ານການເງິນຂອງທ່ານຫຼືບໍ່
DORA ນຳໃຊ້ແຍກຕ່າງຫາກກັບ ສະຖາບັນການເງິນ ແລະ ຜູ້ໃຫ້ບໍລິການ ICT ທີ່ໃຫ້ບໍລິການພວກເຂົາ. ທ່ານຈະຢູ່ພາຍໃຕ້ DORA ຖ້າທ່ານດຳເນີນງານເປັນສະຖາບັນສິນເຊື່ອ, ຜູ້ໃຫ້ບໍລິການຊຳລະເງິນ, ບໍລິສັດປະກັນໄພ, ບໍລິສັດລົງທຶນ, ຜູ້ໃຫ້ບໍລິການຊັບສິນດິຈິຕອນ, ຫຼື ສະຖາບັນການເງິນເອເລັກໂຕຣນິກ. ກົດລະບຽບນີ້ດຳເນີນການຄຽງຄູ່ກັບ NIS2 ດ້ວຍ ຂໍ້ກຳນົດການລາຍງານ ຂອງຕົນເອງ.
ຜູ້ໃຫ້ບໍລິການທາງດ້ານການເງິນລາຍງານເຫດການທີ່ສຳຄັນຕໍ່ທັງ AFM (ຜ່ານ AFM Portal) ແລະ DNB (ຜ່ານ My DNB) ນອກເໜືອໄປຈາກ RDI. ທ່ານຍັງຕ້ອງລົງທະບຽນ ຂໍ້ຕົກລົງສັນຍາທັງໝົດກັບ ພາກສ່ວນທີສາມ ICT ສຳລັບໜ້າທີ່ສຳຄັນ ຫຼື ສຳຄັນຜ່ານປະຕູເຫຼົ່ານີ້ພາຍໃນໄລຍະເວລາທີ່ກຳນົດໄວ້.
ປະເມີນພັນທະຂອງຜູ້ໃຫ້ບໍລິການດິຈິຕອນຂອງທ່ານ
Wbni ( ການຈັດຕັ້ງປະຕິບັດຂອງໂຮນລັງ ) ສ້າງໜ້າທີ່ສະເພາະຖ້າທ່ານໃຫ້ບໍລິ ການຕະຫຼາດອອນໄລນ໌, ການປະມວນຜົນແບບຄລາວ, ຫຼືເຄື່ອງຈັກຊອກຫາ . ທ່ານລາຍງານເຫດການຕ່າງໆໃຫ້ທັງ RDI ແລະ CSIRT-DSP (ທີມງານຕອບໂຕ້ເຫດການພິເສດສຳລັບຜູ້ໃຫ້ບໍລິການດິຈິຕອນ). ບໍ່ເຫມືອນກັບໜ່ວຍງານທີ່ສຳຄັນໃນຂະແໜງການອື່ນໆ, ທ່ານຕ້ອງປະເຊີນກັບຂອບເຂດຂະໜາດ: ພະນັກງານ 50+ ຄົນ ແລະ ລາຍຮັບ ຫຼື ຊັບສິນ 10 ລ້ານເອີໂຣ.
ຜູ້ໃຫ້ບໍລິການຄວາມໄວ້ວາງໃຈປະເຊີນກັບ ເສັ້ນຕາຍທີ່ເລັ່ງລັດ ພາຍໃຕ້ລະບຽບ eIDAS. ທ່ານຕ້ອງລາຍງານເຫດການທີ່ສຳຄັນທີ່ສົ່ງຜົນກະທົບຕໍ່ການບໍລິການຄວາມໄວ້ວາງໃຈພາຍໃນ 24 ຊົ່ວໂມງ ແທນທີ່ຈະເປັນໄລຍະເວລາ 72 ຊົ່ວໂມງມາດຕະຖານທີ່ໃຊ້ກັບໜ່ວຍງານອື່ນໆ.
ຂັ້ນຕອນທີ 2. ກຳນົດເວລາທີ່ເຫດການສາມາດລາຍງານໄດ້
ທ່ານຕ້ອງການມາດຖານທີ່ແນ່ນອນເພື່ອກຳນົດວ່າເຫດການໃດໜຶ່ງເກີນຂອບເຂດການລາຍງານຫຼືບໍ່. ກົດໝາຍກຳນົດ ເຫດການທີ່ສຳຄັນ ວ່າເປັນເຫດການທີ່ກໍ່ໃຫ້ເກີດການລົບກວນການດຳເນີນງານຢ່າງຮ້າຍແຮງ, ການສູນເສຍທາງດ້ານການເງິນ, ຫຼື ຄວາມເສຍຫາຍຢ່າງຫຼວງຫຼາຍຕໍ່ຜູ້ອື່ນ. ໜ້າທີ່ລາຍງານເຫດການຄວາມປອດໄພທາງໄຊເບີຂອງທ່ານເລີ່ມຕົ້ນເມື່ອທ່ານກວດພົບເຫດການທີ່ຕອບສະໜອງມາດຖານເຫຼົ່ານີ້, ບໍ່ແມ່ນເມື່ອທ່ານສືບສວນມັນສຳເລັດ. ນີ້ໝາຍຄວາມວ່າທ່ານຕ້ອງຕັດສິນໃຈລາຍງານຢ່າງວ່ອງໄວ, ໂດຍມັກຈະມີຂໍ້ມູນທີ່ບໍ່ຄົບຖ້ວນ.
ປະເມີນຂອບເຂດຄວາມຮຸນແຮງສຳລັບອົງກອນຂອງທ່ານ
ເຫດການໃດໜຶ່ງຖືກຈັດປະເພດເປັນເຫດການທີ່ສຳຄັນເມື່ອມັນ ລົບກວນການບໍລິການຫຼັກຂອງທ່ານ ຫຼື ສ້າງ ຜົນກະທົບທາງດ້ານການເງິນທີ່ສຳຄັນ . NIS2 ສະໜອງສອງປະເພດຫຼັກຄື: ເຫດການທີ່ລົບກວນການດຳເນີນງານຂອງທ່ານຢ່າງຮ້າຍແຮງ ຫຼື ເຮັດໃຫ້ເກີດການສູນເສຍທາງດ້ານການເງິນ, ແລະ ເຫດການທີ່ສົ່ງຜົນກະທົບຕໍ່ພາກສ່ວນອື່ນໂດຍການກໍ່ໃຫ້ເກີດຄວາມເສຍຫາຍທີ່ສຳຄັນ ຫຼື ບໍ່ສຳຄັນ. ທ່ານລາຍງານເມື່ອໝວດໝູ່ໃດໜຶ່ງນຳໃຊ້.

ການຂັດຂວາງການດຳເນີນງານໝາຍຄວາມວ່າທ່ານບໍ່ສາມາດໃຫ້ບໍລິການແກ່ລູກຄ້າໄດ້, ລະບົບທີ່ສຳຄັນລົ້ມເຫຼວ, ຫຼື ທ່ານສູນເສຍການເຂົ້າເຖິງຂໍ້ມູນທີ່ສຳຄັນ. ການສູນເສຍທາງດ້ານການເງິນລວມມີຄ່າໃຊ້ຈ່າຍໂດຍກົງເຊັ່ນ: ການຈ່າຍຄ່າໄຖ່, ຄ່າໃຊ້ຈ່າຍໃນການກູ້ຄືນ, ການສູນເສຍລາຍຮັບ, ຫຼື ຄ່າປັບໄໝຕາມກົດລະບຽບ. ກົດໝາຍບໍ່ໄດ້ລະບຸຂອບເຂດເງິນເອີໂຣທີ່ແນ່ນອນ, ສະນັ້ນທ່ານປະເມີນໂດຍອີງໃສ່ຂະໜາດຂອງອົງກອນຂອງທ່ານ ແລະ ຜົນກະທົບທີ່ກ່ຽວຂ້ອງຂອງເຫດການ.
ບັນທຶກຂອບເຂດພາຍໃນຂອງທ່ານກ່ອນທີ່ເຫດການຈະເກີດຂຶ້ນ. ສິ່ງນີ້ສ້າງຄວາມສອດຄ່ອງໃນການຕັດສິນໃຈລາຍງານ ແລະ ສະແດງໃຫ້ເຫັນເຖິງການປະຕິບັດຕາມຄວາມຈິງໃຈ ຖ້າຫາກເຈົ້າໜ້າທີ່ສົງໄສການຕັດສິນໃຈຂອງທ່ານໃນພາຍຫຼັງ.
ພິຈາລະນາຕົວຊີ້ວັດເຫຼົ່ານີ້ເມື່ອປະເມີນຄວາມສຳຄັນ:
- ຄວາມພ້ອມໃຫ້ບໍລິການລູກຄ້າສາມາດເຂົ້າເຖິງການບໍລິການຂອງທ່ານໄດ້ບໍ? ລະບົບຢຸດເຮັດວຽກມາດົນປານໃດແລ້ວ?
- ຄວາມສົມບູນຂອງຂໍ້ມູນ: ມີການເຂົ້າເຖິງໂດຍບໍ່ໄດ້ຮັບອະນຸຍາດເກີດຂຶ້ນບໍ? ໝວດໝູ່ຂໍ້ມູນໃດແດ່ທີ່ໄດ້ຮັບຜົນກະທົບ?
- ຂອບເຂດພູມສາດເຫດການດັ່ງກ່າວມີຜົນກະທົບຕໍ່ຫຼາຍສະຖານທີ່ ຫຼື ຫຼາຍປະເທດບໍ?
- ຜົນກະທົບຕໍ່ລູກຄ້າ: ມີຜູ້ໃຊ້ ຫຼື ຜູ້ຮັບຈັກຄົນທີ່ປະເຊີນກັບການຢຸດສະງັກການບໍລິການ?
- ເວລາການກູ້ຄືນທ່ານຄາດຫວັງວ່າຈະມີການແກ້ໄຂພາຍໃນຊົ່ວໂມງ, ມື້, ຫຼື ອາທິດ?
ປະເມີນຜົນກະທົບຂ້າມຊາຍແດນ ແລະ ຜົນກະທົບແບບຕໍ່ເນື່ອງ
ທ່ານຕ້ອງລາຍງານເຫດການທີ່ມີ ຜົນກະທົບຂ້າມຊາຍແດນ ເຖິງແມ່ນວ່າຜົນກະທົບພາຍໃນປະເທດເບິ່ງຄືວ່າບໍ່ສຳຄັນ. ເຫດການທີ່ສົ່ງຜົນກະທົບຕໍ່ການດຳເນີນງານຂອງທ່ານໃນປະເທດໂຮນລັງອາດຈະສົ່ງຜົນກະທົບຕໍ່ລູກຄ້າ, ຄູ່ຮ່ວມງານ ຫຼື ລະບົບຕ່ອງໂສ້ການສະໜອງ ໃນບັນດາປະເທດສະມາຊິກ EU ອື່ນໆ. ສິ່ງນີ້ເຮັດໃຫ້ເກີດພັນທະໃນການລາຍງານເພາະວ່າເຈົ້າໜ້າທີ່ປະສານງານການຕອບສະໜອງຂ້າມຊາຍແດນ.
ຜົນກະທົບທີ່ຕໍ່ເນື່ອງກັນ ມີຄວາມສຳຄັນເທົ່າທຽມກັນ. ເຫດການຂອງທ່ານສາມາດລາຍງານໄດ້ເມື່ອມັນລົບກວນການບໍລິການທີ່ທ່ານໃຫ້ແກ່ໜ່ວຍງານທີ່ສຳຄັນ ຫຼື ສຳຄັນອື່ນໆ, ໂດຍບໍ່ຄຳນຶງເຖິງຜົນກະທົບໂດຍກົງຕໍ່ຜູ້ໃຊ້ສຸດທ້າຍ. ຕົວຢ່າງ, ຖ້າທ່ານສະໜອງການບໍລິການຄລາວໃຫ້ແກ່ໂຮງໝໍ ແລະ ການລະເມີດຄວາມປອດໄພຂອງທ່ານມີຜົນກະທົບຕໍ່ລະບົບຄົນເຈັບຂອງເຂົາເຈົ້າ, ທ່ານຈະລາຍງານໂດຍອີງໃສ່ຜົນກະທົບດ້ານການດຳເນີນງານຂອງພວກມັນ, ບໍ່ພຽງແຕ່ການສູນເສຍຂອງທ່ານເອງເທົ່ານັ້ນ.
ຜູ້ໃຫ້ບໍລິການຄວາມໄວ້ວາງໃຈປະເຊີນກັບ ເກນທີ່ເຂັ້ມງວດກວ່າ . ເຫດການໃດໆທີ່ສົ່ງຜົນກະທົບຕໍ່ການໃຫ້ບໍລິການຄວາມໄວ້ວາງໃຈ (ລາຍເຊັນດິຈິຕອນ, ໃບຢັ້ງຢືນ, ປະທັບເວລາ) ຕ້ອງການລາຍງານທັນທີພາຍໃນ 24 ຊົ່ວໂມງ. ທ່ານບໍ່ຕ້ອງລໍຖ້າເພື່ອປະເມີນວ່າຜົນກະທົບຕອບສະໜອງເງື່ອນໄຂຄວາມສຳຄັນທົ່ວໄປຫຼືບໍ່.
ຂັ້ນຕອນທີ 3. ສ້າງຂັ້ນຕອນການລາຍງານເຫດການຂອງທ່ານ
ທ່ານຕ້ອງການຂັ້ນຕອນທີ່ມີເອກະສານທີ່ລະບຸຢ່າງແນ່ນອນວ່າໃຜເຮັດຫຍັງ, ເວລາໃດ ແລະ ແນວໃດໃນລະຫວ່າງເຫດການ. ແຜນການຕອບສະໜອງຕໍ່ເຫດການ ຂອງທ່ານ ຕ້ອງປະກອບມີຂັ້ນຕອນການລາຍງານທີ່ຊັດເຈນທີ່ເປີດໃຊ້ໂດຍອັດຕະໂນມັດເມື່ອທີມງານຂອງທ່ານກວດພົບເຫດການທີ່ສຳຄັນ. ຂັ້ນຕອນເຫຼົ່ານີ້ແປໜ້າທີ່ລາຍງານເຫດການຄວາມປອດໄພທາງໄຊເບີຂອງທ່ານຈາກຂໍ້ກຳນົດທາງກົດໝາຍທີ່ບໍ່ມີຕົວຕົນໄປສູ່ການກະທຳທີ່ແນ່ນອນທີ່ພະນັກງານຂອງທ່ານສາມາດປະຕິບັດໄດ້ພາຍໃຕ້ຄວາມກົດດັນ.
ສ້າງຕາຕະລາງການຈັດປະເພດເຫດການຂອງທ່ານ
ຕາຕະລາງການຈັດປະເພດຂອງທ່ານຊ່ວຍໃຫ້ ຜູ້ຕອບສະໜອງຕໍ່ເຫດການ ກຳນົດຄວາມຕ້ອງການການລາຍງານພາຍໃນນາທີຫຼັງຈາກກວດພົບ. ສ້າງຕາຕະລາງທີ່ສະແດງປະເພດເຫດການ ແລະ ລະດັບຄວາມຮຸນແຮງໃຫ້ກັບພັນທະການລາຍງານ, ກຳນົດເວລາ ແລະ ອຳນາດຂອງຜູ້ຮັບ. ສິ່ງນີ້ຊ່ວຍລຶບລ້າງການຄາດເດົາ ແລະ ຮັບປະກັນການຕັດສິນໃຈທີ່ສອດຄ່ອງກັນໃນທົ່ວອົງກອນຂອງທ່ານ.
| ປະເພດເຫດການ | ຄວາມຮຸນແຮງ | ລາຍງານໄປຫາ | ວັນສິ້ນສຸດເບື້ອງຕົ້ນ | ແຈ້ງເຫດ |
|---|---|---|---|---|
| ການເຂົ້າເຖິງຂໍ້ມູນລູກຄ້າໂດຍບໍ່ໄດ້ຮັບອະນຸຍາດ | ສູງ | RDI + CSIRT | ຊົ່ວໂມງ 24 | ຊົ່ວໂມງ 72 |
| ແຣນຊອມແວຣ໌ທີ່ສົ່ງຜົນກະທົບຕໍ່ລະບົບຫຼັກ | ທີ່ສໍາຄັນ | RDI + CSIRT + NCSC | ຊົ່ວໂມງ 24 | ຊົ່ວໂມງ 72 |
| DDoS ລົບກວນການບໍລິການສາທາລະນະ | ສູງ | RDI + CSIRT | ຊົ່ວໂມງ 24 | ຊົ່ວໂມງ 72 |
| ການປະນີປະນອມການບໍລິການຄວາມໄວ້ວາງໃຈ (ຖ້າມີ) | ທີ່ສໍາຄັນ | RDI + CSIRT | ຊົ່ວໂມງ 24 | ຊົ່ວໂມງ 24 |
| ເຫດການການບໍລິການທາງດ້ານການເງິນ (DORA) | ສູງ | RDI + AFM + DNB | ຊົ່ວໂມງ 24 | ຊົ່ວໂມງ 72 |
ອັບເດດຕາຕະລາງນີ້ທຸກຄັ້ງທີ່ ລະບຽບການມີການປ່ຽນແປງ ຫຼື ອົງກອນຂອງທ່ານເພີ່ມການບໍລິການໃໝ່. ທົດສອບມັນທຸກໆໄຕມາດໂດຍໃຊ້ສະຖານະການທີ່ເປັນຈິງເພື່ອລະບຸຊ່ອງຫວ່າງ ຫຼື ຈຸດທີ່ສັບສົນ.
ອອກແບບຂັ້ນຕອນການເຮັດວຽກການແຈ້ງເຕືອນຂອງທ່ານ
ຂັ້ນຕອນການເຮັດວຽກຂອງທ່ານຕ້ອງລະບຸ ລຳດັບການກະທຳທີ່ແນ່ນອນ ຕັ້ງແຕ່ການກວດຫາເຫດການຈົນເຖິງການລາຍງານສຸດທ້າຍ. ບັນທຶກວ່າໃຜເປັນຜູ້ເລີ່ມການລາຍງານ, ໃຜເປັນຜູ້ທົບທວນ ແລະ ອະນຸມັດການແຈ້ງເຕືອນ, ໃຜເປັນຜູ້ສົ່ງການແຈ້ງເຕືອນ, ແລະ ໃຜເປັນຜູ້ຮັກສາການຕິດຕໍ່ກັບເຈົ້າໜ້າທີ່. ມອບໝາຍພະນັກງານສຳຮອງສຳລັບແຕ່ລະບົດບາດເພື່ອຄຸ້ມຄອງການຂາດວຽກ.

ຂະບວນການເຮັດວຽກຂອງທ່ານຄວນສົມມຸດວ່າເຫດການເກີດຂຶ້ນນອກເວລາເຮັດວຽກເມື່ອຜູ້ບໍລິຫານລະດັບສູງອາດຈະບໍ່ມີເວລາໃຫ້ໃນທັນທີ. ສ້າງກົນໄກການອະນຸມັດທີ່ປ້ອງກັນການຊັກຊ້າ.
ສ້າງ ຮູບແບບການກວດສອບ ທີ່ທີມງານຂອງທ່ານປະຕິບັດຕາມ:
- ພົບເຫດການ: ຫົວໜ້າທີມງານຮັກສາຄວາມປອດໄພປະເມີນຜົນຕາມຕາຕະລາງການຈັດປະເພດພາຍໃນ 2 ຊົ່ວໂມງ
- ເຫດການທີ່ລາຍງານໄດ້ຮັບການຢືນຢັນແລ້ວ: CISO ໄດ້ຮັບແຈ້ງທັນທີ, ເລີ່ມການກະກຽມເຕືອນໄພລ່ວງໜ້າ
- ການເຕືອນໄພລ່ວງໜ້າໄດ້ຖືກຮ່າງຂຶ້ນແລ້ວ: ລວມເອົາປະເພດເຫດການ, ເວລາກວດພົບ, ສາເຫດທີ່ສົງໃສ, ຜົນກະທົບຂ້າມຊາຍແດນທີ່ອາດເກີດຂຶ້ນ
- ການທົບທວນຄືນທາງດ້ານກົດຫມາຍ: ທີ່ປຶກສາດ້ານກົດໝາຍ ກວດສອບຮ່າງພາຍໃນ 4 ຊົ່ວໂມງ ເພື່ອຄວາມຖືກຕ້ອງ ແລະ ຄວາມຄົບຖ້ວນ
- ການສົ່ງ: CISO ຫຼື ຜູ້ແທນສົ່ງຜ່ານປະຕູທາງການພາຍໃນເວລາກຳນົດ 24 ຊົ່ວໂມງ
- ການຕອບສະໜອງຂອງເຈົ້າໜ້າທີ່: ທີມງານຮັກສາຄວາມປອດໄພຈັດຕັ້ງປະຕິບັດຄຳແນະນຳທີ່ໄດ້ຮັບພາຍໃນ 24 ຊົ່ວໂມງ
- ການແຈ້ງເຕືອນເຫດການ: ທີມງານດ້ານວິຊາການກະກຽມການປະເມີນລາຍລະອຽດພາຍໃນ 60 ຊົ່ວໂມງ
- ການສົ່ງຄັ້ງສຸດທ້າຍ: ເອກະສານຄົບຖ້ວນສົ່ງກ່ອນກຳນົດເວລາ 72 ຊົ່ວໂມງ
ກະກຽມແບບຟອມລາຍງານສຳລັບແຕ່ລະໄລຍະ
ແມ່ແບບຮັບປະກັນວ່າບົດລາຍງານຂອງທ່ານ ມີຂໍ້ມູນທີ່ຕ້ອງການທັງໝົດ ໃນຂະນະທີ່ຫຼຸດຜ່ອນເວລາການກະກຽມ. ສ້າງແມ່ແບບແຍກຕ່າງຫາກສຳລັບການເຕືອນໄພລ່ວງໜ້າ, ການແຈ້ງເຕືອນເຫດການ ແລະ ບົດລາຍງານສຸດທ້າຍຂອງທ່ານທີ່ປະກອບມີຂໍ້ມູນບັງຄັບທັງໝົດທີ່ລະບຸໄວ້ໂດຍ NIS2 ແລະ ເຈົ້າໜ້າທີ່ໂຮນລັງ.
ແມ່ແບບການເຕືອນໄພລ່ວງໜ້າຂອງທ່ານຕ້ອງການ: ເວລາກວດຈັບ, ໝວດໝູ່ເຫດການ, ສະຫຼຸບລະບົບທີ່ໄດ້ຮັບຜົນກະທົບ, ຕົວຊີ້ວັດກິດຈະກຳທີ່ສົງໃສວ່າເປັນອັນຕະລາຍ (ແມ່ນ/ບໍ່), ຕົວຊີ້ວັດຜົນກະທົບຂ້າມຊາຍແດນ (ແມ່ນ/ບໍ່), ຂໍ້ມູນຕິດຕໍ່ຫຼັກ. ການແຈ້ງເຕືອນເຫດການຂອງທ່ານເພີ່ມ: ການປະເມີນຄວາມຮຸນແຮງ, ຂອບເຂດຜົນກະທົບ, ຈຳນວນຜູ້ໃຊ້ທີ່ໄດ້ຮັບຜົນກະທົບ, ຕົວຊີ້ວັດການປະນີປະນອມ, ຂັ້ນຕອນການຫຼຸດຜ່ອນເບື້ອງຕົ້ນທີ່ໄດ້ປະຕິບັດ. ບົດລາຍງານສຸດທ້າຍລວມມີ: ໄລຍະເວລາເຫດການທີ່ສົມບູນ, ການວິເຄາະສາເຫດຕົ້ນຕໍ, ການປະເມີນຜົນກະທົບຢ່າງຄົບຖ້ວນ, ມາດຕະການຄວາມປອດໄພທີ່ຈັດຕັ້ງປະຕິບັດ, ບົດຮຽນທີ່ໄດ້ຮຽນຮູ້, ຄຳແນະນຳການປ້ອງກັນ.
ບັນທຶກແມ່ແບບເຫຼົ່ານີ້ເປັນ ແບບຟອມທີ່ສາມາດຕື່ມຂໍ້ມູນໄດ້ທີ່ ທີມງານຂອງທ່ານສາມາດເຂົ້າເຖິງໄດ້ທັນທີ. ເກັບຮັກສາໄວ້ໃນແພລດຟອມການຕອບສະໜອງຕໍ່ເຫດການ, ວິກິຄວາມປອດໄພ, ແລະ ການສຳຮອງຂໍ້ມູນແບບອອບໄລນ໌ຂອງທ່ານເພື່ອຮັບປະກັນຄວາມພ້ອມໃນລະຫວ່າງການຂັດຂ້ອງຂອງລະບົບ.
ຂັ້ນຕອນທີ 4. ຝັງການລາຍງານເຂົ້າໃນການຝຶກອົບຮົມ ແລະ ການຄຸ້ມຄອງ
ຂັ້ນຕອນການລາຍງານ ຂອງທ່ານ ຈະລົ້ມເຫຼວ ຖ້າພະນັກງານບໍ່ເຂົ້າໃຈບົດບາດຂອງເຂົາເຈົ້າ ຫຼື ຖ້າໂຄງສ້າງການຄຸ້ມຄອງບໍ່ສະໜັບສະໜູນການຕັດສິນໃຈຢ່າງວ່ອງໄວ. ທ່ານຕ້ອງການ ການຝຶກອົບຮົມຢ່າງເປັນລະບົບ ແລະ ການຕິດຕາມກວດກາລະດັບຄະນະກຳມະການ ເພື່ອຮັບປະກັນວ່າອົງກອນຂອງທ່ານປະຕິບັດໜ້າທີ່ລາຍງານເຫດການດ້ານຄວາມປອດໄພທາງໄຊເບີຢ່າງຖືກຕ້ອງທຸກໆຄັ້ງ. ນີ້ໝາຍເຖິງການເຊື່ອມໂຍງພັນທະການລາຍງານເຂົ້າໃນໂຄງການຝຶກອົບຮົມດ້ານຄວາມປອດໄພທີ່ມີຢູ່ຂອງທ່ານ ແລະ ສ້າງຄວາມຮັບຜິດຊອບທີ່ຊັດເຈນໃນລະດັບການຄຸ້ມຄອງ.
ຝຶກອົບຮົມພະນັກງານທຸກຄົນກ່ຽວກັບການກວດພົບ ແລະ ການຍົກລະດັບ
ທ່ານຕ້ອງຝຶກອົບຮົມ ພະນັກງານທຸກຄົນ ໃຫ້ຮັບຮູ້ເຫດການຄວາມປອດໄພທີ່ອາດເກີດຂຶ້ນ ແລະ ຮູ້ວິທີການຍົກລະດັບບັນຫາເຫຼົ່ານັ້ນໃຫ້ສູງຂຶ້ນ. ພະນັກງານດ້ານວິຊາການຂອງທ່ານຕ້ອງການການຝຶກອົບຮົມລະອຽດກ່ຽວກັບຕາຕະລາງການຈັດປະເພດ ແລະ ຂະບວນການລາຍງານ, ແຕ່ພະນັກງານທີ່ບໍ່ແມ່ນດ້ານວິຊາການຕ້ອງການຄໍາແນະນໍາທີ່ງ່າຍດາຍກວ່າໂດຍສຸມໃສ່ການສັງເກດກິດຈະກໍາທີ່ຜິດປົກກະຕິ ແລະ ຕິດຕໍ່ກັບຄົນທີ່ເໝາະສົມທັນທີ.
ດໍາເນີນ ການຝຶກຊ້ອມແບບໂຕະປະຈໍາໄຕມາດ ທີ່ຈໍາລອງເຫດການທີ່ເປັນຈິງທີ່ຕ້ອງການລາຍງານ. ນໍາພາທີມງານຕອບສະໜອງເຫດການຂອງທ່ານຜ່ານຂະບວນການທັງໝົດຕັ້ງແຕ່ການກວດພົບຈົນເຖິງການສົ່ງບົດລາຍງານສຸດທ້າຍ. ໃຊ້ການຝຶກຊ້ອມເຫຼົ່ານີ້ເພື່ອກໍານົດຊ່ອງຫວ່າງດ້ານຂັ້ນຕອນ, ທົດສອບແມ່ແບບຂອງທ່ານ, ແລະກວດສອບວ່າພະນັກງານສຳຮອງເຂົ້າໃຈບົດບາດຂອງເຂົາເຈົ້າ. ບັນທຶກບົດຮຽນທີ່ໄດ້ຮຽນຮູ້ຫຼັງຈາກການຝຶກຊ້ອມແຕ່ລະຄັ້ງ ແລະ ປັບປຸງຂັ້ນຕອນຂອງທ່ານຕາມຄວາມເໝາະສົມ.
ການຝຶກອົບຮົມຄວາມຮັບຮູ້ດ້ານຄວາມປອດໄພສຳລັບພະນັກງານທົ່ວໄປຄວນກວມເອົາສິ່ງຈຳເປັນໃນການລາຍງານເຫຼົ່ານີ້:
- ສິ່ງທີ່ປະກອບເປັນເຫດການຄວາມປອດໄພທີ່ອາດເກີດຂຶ້ນ (ອີເມວຜິດປົກກະຕິ, ຄວາມພະຍາຍາມເຂົ້າເຖິງໂດຍບໍ່ໄດ້ຮັບອະນຸຍາດ, ຂໍ້ມູນທີ່ຂາດຫາຍໄປ)
- ຜູ້ທີ່ຄວນຕິດຕໍ່ທັນທີ (ໃຫ້ລາຍລະອຽດການຕິດຕໍ່ 24/7 ສຳລັບທີມງານຮັກສາຄວາມປອດໄພຂອງທ່ານ)
- ສິ່ງທີ່ບໍ່ຄວນເຮັດ (ຢ່າພະຍາຍາມສືບສວນຕົວເອງ, ຢ່າລຶບຫຼັກຖານ, ຢ່າລໍຖ້າຈົນຮອດວັນຈັນ)
- ເປັນຫຍັງຄວາມໄວຈຶ່ງມີຄວາມສຳຄັນ (ເສັ້ນຕາຍຂອງກົດລະບຽບເລີ່ມຕົ້ນເມື່ອກວດພົບເຫດການ, ບໍ່ໄດ້ລາຍງານ)
ຝຶກອົບຮົມພະນັກງານວ່າການກວດຈັບ ແລະ ລາຍງານກິດຈະກຳທີ່ໜ້າສົງໄສຈະປົກປ້ອງທັງອົງກອນ ແລະ ຕົນເອງຈາກ ຄວາມຮັບຜິດຊອບ ໃນທັນທີ , ບໍ່ພຽງແຕ່ຕອບສະໜອງຄວາມຕ້ອງການດ້ານການປະຕິບັດຕາມຂໍ້ກຳນົດເທົ່ານັ້ນ.
ປະສົມປະສານການລາຍງານເຂົ້າໃນລະບົບການປົກຄອງທີ່ມີຢູ່
ຄະນະກຳມະການ ແລະ ຜູ້ນຳບໍລິຫານຂອງທ່ານຕ້ອງການ ການອັບເດດເປັນປະຈຳ ກ່ຽວກັບຄວາມສາມາດໃນການລາຍງານເຫດການ ແລະ ເຫດການຕົວຈິງ. ກຳນົດເວລາການທົບທວນການຄຸ້ມຄອງປະຈຳໄຕມາດ ເຊິ່ງກວມເອົາຂັ້ນຕອນການລາຍງານຂອງທ່ານ, ເຫດການໃດໆທີ່ເກີດຂຶ້ນ, ການຕອບສະໜອງຂອງອຳນາດການປົກຄອງທີ່ໄດ້ຮັບ, ແລະ ການປັບປຸງຂັ້ນຕອນທີ່ໄດ້ຈັດຕັ້ງປະຕິບັດ. ສິ່ງນີ້ສ້າງຄວາມຮັບຜິດຊອບ ແລະ ຮັບປະກັນວ່າຜູ້ນຳເຂົ້າໃຈພັນທະໃນການລາຍງານ.
ມອບໝາຍ ຄວາມຮັບຜິດຊອບ ຂອງຜູ້ບໍລິຫານສະເພາະໃດໜຶ່ງ ສຳລັບການປະຕິບັດຕາມການລາຍງານເຫດການ. ບຸກຄົນນີ້ (ໂດຍປົກກະຕິແມ່ນ CISO ຫຼື ເຈົ້າໜ້າທີ່ຮັບຜິດຊອບຄວາມສ່ຽງຂອງທ່ານ) ລາຍງານໂດຍກົງຕໍ່ຄະນະກຳມະການກ່ຽວກັບການກຽມພ້ອມ, ຮັກສາສາຍພົວພັນກັບເຈົ້າໜ້າທີ່ທີ່ມີສິດອຳນາດ, ແລະ ເປັນເຈົ້າຂອງງົບປະມານສຳລັບເຄື່ອງມືລາຍງານ ແລະ ການຝຶກອົບຮົມ. ການເປັນເຈົ້າຂອງທີ່ຊັດເຈນຊ່ວຍປ້ອງກັນຄວາມສັບສົນໃນລະຫວ່າງເຫດການຕົວຈິງເມື່ອການຕັດສິນໃຈຕ້ອງເກີດຂຶ້ນຢ່າງວ່ອງໄວ.
ລວມເອົາ ຕົວຊີ້ວັດການລາຍງານ ໃນແຜງຄວບຄຸມຄວາມປອດໄພຂອງທ່ານ: ເວລາຕັ້ງແຕ່ການກວດພົບຈົນເຖິງການສົ່ງຄຳເຕືອນລ່ວງໜ້າ, ເປີເຊັນຂອງເຫດການທີ່ຕອບສະໜອງຄວາມຕ້ອງການຂອງເສັ້ນຕາຍ, ເວລາຕອບສະໜອງຂອງໜ່ວຍງານ, ແລະ ການແກ້ໄຂທີ່ສຳເລັດ. ຕິດຕາມສິ່ງເຫຼົ່ານີ້ທຸກໆເດືອນເພື່ອລະບຸແນວໂນ້ມ ແລະ ໂອກາດໃນການປັບປຸງ.
ການກ້າວໄປຂ້າງຫນ້າ
ດຽວນີ້ທ່ານມີຂອບການເຮັດວຽກທີ່ສົມບູນສຳລັບການຕອບສະໜອງໜ້າທີ່ລາຍງານເຫດການດ້ານຄວາມປອດໄພທາງໄຊເບີຂອງທ່ານພາຍໃຕ້ NIS2 ແລະກົດໝາຍຂອງໂຮນລັງ. ທ່ານຮູ້ວ່າລະບຽບການໃດທີ່ນຳໃຊ້ກັບອົງກອນຂອງທ່ານ, ເມື່ອເຫດການຂ້າມຂອບເຂດການລາຍງານ, ເຈົ້າໜ້າທີ່ໃດໄດ້ຮັບການແຈ້ງເຕືອນ, ຂໍ້ມູນໃດທີ່ແຕ່ລະລາຍງານຕ້ອງມີ, ແລະວິທີການສ້າງຂັ້ນຕອນທີ່ເຮັດວຽກພາຍໃຕ້ຄວາມກົດດັນ. ຂັ້ນຕອນຕໍ່ໄປຂອງທ່ານແມ່ນ ການຈັດຕັ້ງປະຕິບັດທັນທີ.
ເລີ່ມຕົ້ນດ້ວຍການທົບທວນແຜນການຕອບສະໜອງຕໍ່ເຫດການໃນປະຈຸບັນຂອງທ່ານທຽບກັບຂໍ້ກຳນົດທີ່ໄດ້ລະບຸໄວ້ໃນທີ່ນີ້. ອັບເດດ ຕາຕະລາງການຈັດປະເພດ ຂອງທ່ານ , ກະກຽມ ແມ່ແບບລາຍງານ ຂອງທ່ານ , ແລະ ຝຶກອົບຮົມທີມງານຕອບສະໜອງຕໍ່ເຫດການຂອງທ່ານກ່ຽວກັບຂັ້ນຕອນການເຮັດວຽກໃໝ່. ກຳນົດເວລາການຝຶກຊ້ອມໂຕະຄັ້ງທຳອິດຂອງທ່ານພາຍໃນ 30 ມື້ຂ້າງໜ້າ ເພື່ອທົດສອບຂັ້ນຕອນກ່ອນທີ່ຈະເກີດເຫດການຕົວຈິງ. ບັນທຶກທຸກຢ່າງທີ່ທ່ານສ້າງຂຶ້ນເພື່ອໃຫ້ທີມງານຂອງທ່ານສາມາດເຂົ້າເຖິງມັນໄດ້ທັນທີເມື່ອຕ້ອງການ.
ການປະຕິບັດຕາມກົດໝາຍໃນດ້ານຄວາມປອດໄພທາງໄຊເບີຮຽກຮ້ອງໃຫ້ມີທັງສອງຢ່າງ ຄວາມຊໍານານດ້ານວິຊາການ ແລະ ຄວາມຮູ້ທາງດ້ານກົດໝາຍຖ້າທ່ານຕ້ອງການຄວາມຊ່ວຍເຫຼືອໃນການຕີຄວາມວ່າລະບຽບການເຫຼົ່ານີ້ນຳໃຊ້ກັບສະຖານະການສະເພາະຂອງທ່ານແນວໃດ, ການຕິດຕໍ່ Law & More ສຳລັບການຊີ້ນຳພິເສດ. ທີມງານຂອງພວກເຂົາຊ່ວຍອົງກອນຕ່າງໆຂອງໂຮນລັງໃນການແກ້ໄຂບັນຫາຄວາມໝັ້ນຄົງທາງໄຊເບີທີ່ສັບສົນ ແລະ ສ້າງຂອບການຕອບສະໜອງຕໍ່ເຫດການທີ່ປົກປ້ອງທັງການດຳເນີນງານ ແລະ ຖານະທາງກົດໝາຍຂອງທ່ານ.