ກົດໝາຍວ່າດ້ວຍການປົກປ້ອງຂໍ້ມູນໃນປະເທດເນເທີແລນປະກອບດ້ວຍລະບຽບການປົກປ້ອງຂໍ້ມູນທົ່ວໄປ (GDPR), ເຊິ່ງນຳໃຊ້ໂດຍກົງ, ແລະ ກົດໝາຍວ່າດ້ວຍການຈັດຕັ້ງປະຕິບັດ GDPR ຂອງໂຮນລັງ (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG), ເຊິ່ງຕື່ມຂໍ້ມູນໃສ່ທາງເລືອກທີ່ GDPR ປ່ອຍໃຫ້ປະເທດສະມາຊິກ. ອົງການປົກປ້ອງຂໍ້ມູນຂອງໂຮນລັງ (Autoriteit Persoonsgegevens, AP) ຊີ້ນຳການປະຕິບັດຕາມ ແລະ ສາມາດປັບໃໝໄດ້; ຂໍ້ຍົກເວັ້ນຫຼັກຕໍ່ການເຂົ້າເຖິງຂອງ GDPR ແມ່ນການນຳໃຊ້ສ່ວນຕົວ ຫຼື ໃນຄົວເຮືອນຢ່າງດຽວ, ເຊັ່ນ: ຮູບພາບສ່ວນຕົວທີ່ເກັບໄວ້ສຳລັບຕົວທ່ານເອງ.
ສຳລັບອົງກອນໃດກໍ່ຕາມ, ສອງຄຳຖາມຕັດສິນກໍລະນີສ່ວນໃຫຍ່ຄື: ມີພື້ນຖານທີ່ຖືກຕ້ອງຕາມກົດໝາຍສຳລັບການປະມວນຜົນບໍ, ແລະ ມັນເຄົາລົບຫຼັກການຂອງ GDPR ບໍ? ຂ້າງລຸ່ມນີ້ພວກເຮົາອະທິບາຍທັງສອງຢ່າງ, ການເພີ່ມເຕີມຂອງໂຮນລັງໃນ UAVG, ສິດທິຂອງບຸກຄົນ, ໜ້າທີ່ແຈ້ງເຕືອນການລະເມີດ 72 ຊົ່ວໂມງ ແລະ ສິ່ງທີ່ອົງກອນທີ່ສ້າງຕັ້ງຂຶ້ນໃນປະເທດເນເທີແລນຕ້ອງມີ.
ສາລະບານ
ກົດລະບຽບໃດແດ່ທີ່ນຳໃຊ້ກັບຂໍ້ມູນສ່ວນຕົວໃນປະເທດເນເທີແລນ?
GDPR ນຳໃຊ້ໃນທຸກໆປະເທດສະມາຊິກ EU ໂດຍບໍ່ມີການຈັດຕັ້ງປະຕິບັດ, ແລະ UAVG ໄດ້ເພີ່ມກົດລະບຽບຂອງໂຮນລັງບ່ອນທີ່ GDPR ອະນຸຍາດ. ພວກມັນຮ່ວມກັນນຳໃຊ້ກັບບໍລິສັດ, ອົງການລັດຖະບານ, ມູນນິທິ ແລະ ຜູ້ໃດກໍຕາມທີ່ປະມວນຜົນຂໍ້ມູນສ່ວນຕົວ.
ຂໍ້ມູນສ່ວນຕົວແມ່ນຂໍ້ມູນໃດໆກ່ຽວກັບບຸກຄົນທີ່ຖືກລະບຸ ຫຼື ສາມາດລະບຸຕົວຕົນໄດ້: ຊື່, ທີ່ຢູ່ອີເມວ, ຮູບພາບ, ທີ່ຢູ່ IP ຫຼື ເບີໂທລະສັບລູກຄ້າ. ການປະມວນຜົນກວມເອົາທຸກສິ່ງທີ່ທ່ານເຮັດກັບມັນ, ຕັ້ງແຕ່ການເກັບກຳ ແລະ ການເກັບຮັກສາ ຈົນເຖິງການໃຫ້ຄຳປຶກສາ, ການແບ່ງປັນ ແລະ ການລຶບ.
ອົງການ UAVG ໄດ້ກຳນົດກົດລະບຽບສະເພາະຂອງໂຮນລັງຫຼາຍຢ່າງ. ພາຍໃຕ້ມາດຕາ 5 UAVG ເດັກອາຍຸຕ່ຳກວ່າ 16 ປີຕ້ອງການການຍິນຍອມຈາກພໍ່ແມ່ ຫຼື ຕົວແທນທາງກົດໝາຍ ບ່ອນທີ່ການປະມວນຜົນແມ່ນອີງໃສ່ການຍິນຍອມ. ພາຍໃຕ້ມາດຕາ 46 UAVG ໝາຍເລກບໍລິການພົນລະເມືອງ (burgerservicummer, BSN) ສາມາດໃຊ້ໄດ້ພຽງແຕ່ບ່ອນທີ່ກົດໝາຍກຳນົດໄວ້ເທົ່ານັ້ນ. ມາດຕາ 22 ຫາ 30 UAVG ກຳນົດຂໍ້ຍົກເວັ້ນສຳລັບໝວດໝູ່ພິເສດຂອງຂໍ້ມູນ.
ທ່ານຕ້ອງການພື້ນຖານທາງກົດໝາຍອັນໃດ?
ການດຳເນີນງານປະມວນຜົນທຸກຢ່າງຕ້ອງການໜຶ່ງໃນຫົກພື້ນຖານທີ່ຖືກຕ້ອງຕາມກົດໝາຍໃນມາດຕາ 6 GDPR: ການຍິນຍອມ, ການປະຕິບັດສັນຍາ, ພັນທະທາງກົດໝາຍ, ຜົນປະໂຫຍດທີ່ສຳຄັນ, ໜ້າທີ່ສາທາລະນະ ຫຼື ຜົນປະໂຫຍດທີ່ຖືກຕ້ອງຕາມກົດໝາຍ. ການຍິນຍອມເປັນພຽງໜຶ່ງໃນນັ້ນ, ແລະມັກຈະບໍ່ແມ່ນອັນທີ່ຖືກຕ້ອງ.
ສຳລັບການປະມວນຜົນທາງການຄ້າ ແລະ ການຈ້າງງານສ່ວນໃຫຍ່, ພື້ນຖານທີ່ຖືກຕ້ອງແມ່ນການປະຕິບັດສັນຍາ, ພັນທະທາງກົດໝາຍ ຫຼື ຜົນປະໂຫຍດທີ່ຖືກຕ້ອງຕາມກົດໝາຍ. ການຍິນຍອມຕ້ອງໄດ້ຮັບການໃຫ້ຢ່າງເສລີ, ເຈາະຈົງ, ໄດ້ຮັບຂໍ້ມູນ ແລະ ສາມາດຖອນຄືນໄດ້ທຸກເວລາ. ລະຫວ່າງນາຍຈ້າງ ແລະ ລູກຈ້າງມັນບໍ່ຄ່ອຍມີອິດສະຫຼະ, ສະນັ້ນການເພິ່ງພາອາໄສມັນຢູ່ທີ່ນັ້ນມັກຈະເຮັດໃຫ້ການປະມວນຜົນຜິດກົດໝາຍ.
ຜົນປະໂຫຍດທີ່ຖືກຕ້ອງຕາມກົດໝາຍຮຽກຮ້ອງໃຫ້ມີການທົດສອບການດຸ່ນດ່ຽງທີ່ມີເອກະສານຢັ້ງຢືນ: ຜົນປະໂຫຍດຂອງທ່ານແມ່ນຫຍັງ, ການປະມວນຜົນມີຄວາມຈຳເປັນສຳລັບມັນບໍ, ແລະມັນມີນ້ຳໜັກຫຼາຍກວ່າຜົນປະໂຫຍດຂອງຜູ້ທີ່ກ່ຽວຂ້ອງບໍ? ບັນທຶກການປະເມີນນັ້ນກ່ອນທີ່ທ່ານຈະເລີ່ມຕົ້ນ, ບໍ່ແມ່ນຫຼັງຈາກການຮ້ອງຮຽນ.
ຫຼັກການໃດແດ່ທີ່ທຸກໆການປະມວນຜົນຕ້ອງເຄົາລົບ?
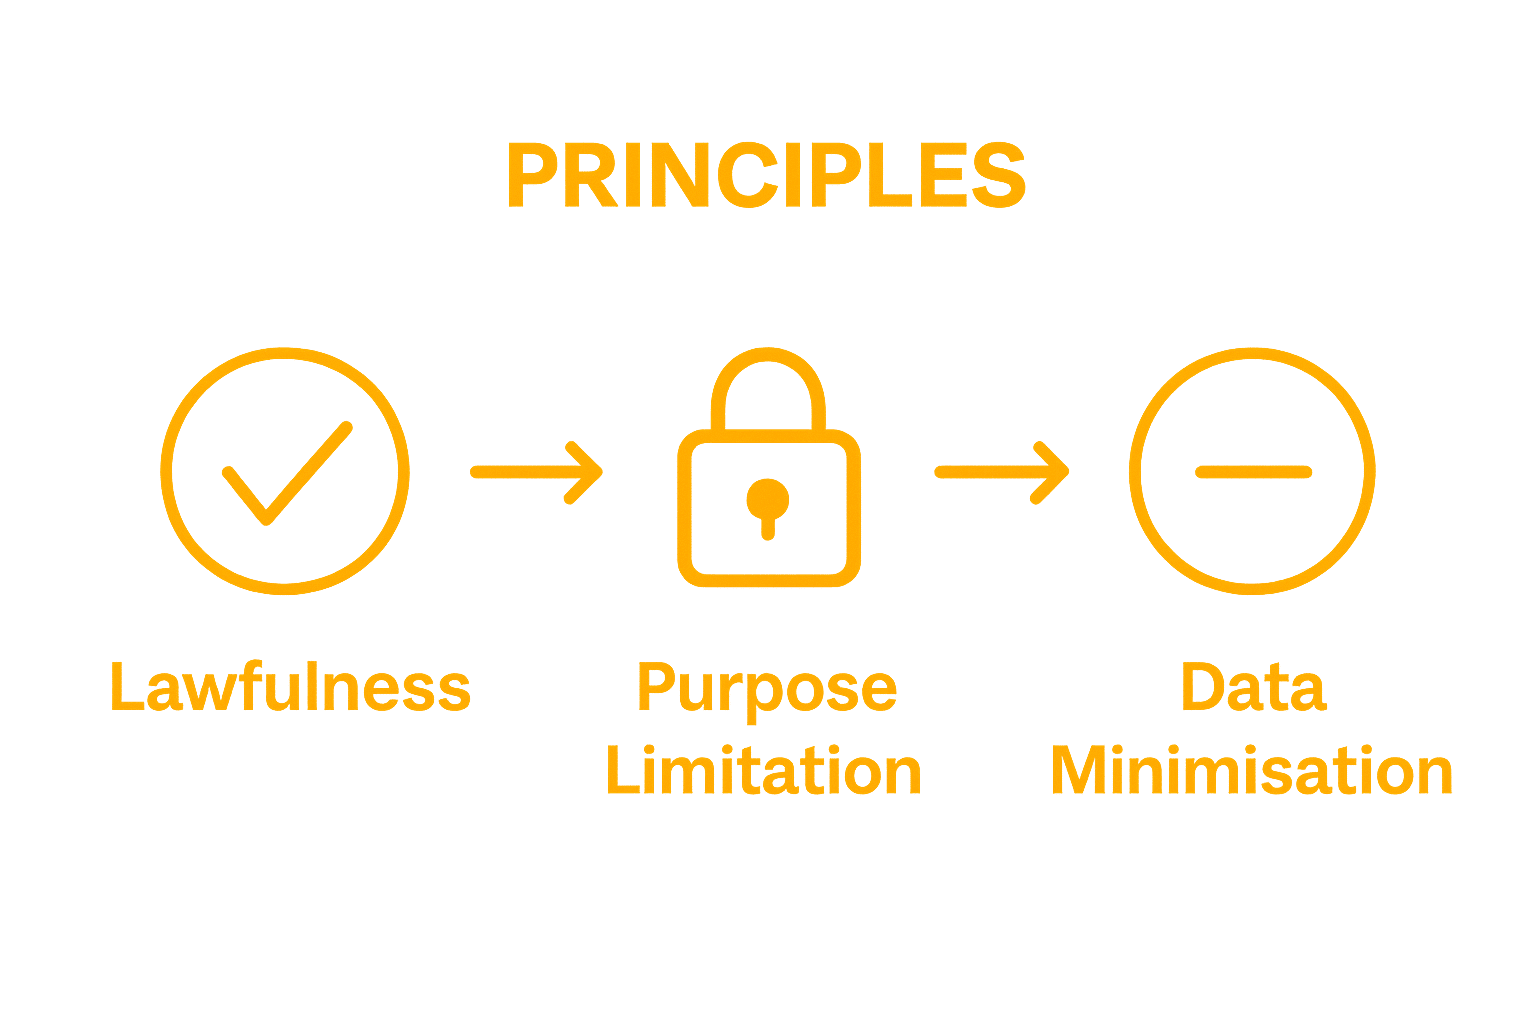
ມາດຕາ 5 GDPR ລະບຸຫຼັກການຕ່າງໆທີ່ນຳໃຊ້ກັບການປະມວນຜົນທັງໝົດ, ບໍ່ວ່າຈະເປັນພື້ນຖານທາງກົດໝາຍໃດກໍຕາມ. ພາຍໃຕ້ຫຼັກການຄວາມຮັບຜິດຊອບ ທ່ານຕ້ອງສາມາດສະແດງໃຫ້ເຫັນວ່າທ່ານປະຕິບັດຕາມ.
| ຫຼັກການ | ມັນຫມາຍຄວາມວ່າແນວໃດໃນການປະຕິບັດ |
|---|---|
| ຄວາມຖືກຕ້ອງຕາມກົດໝາຍ, ຄວາມຍຸຕິທຳ ແລະ ຄວາມໂປ່ງໃສ | ພື້ນຖານທີ່ຖືກຕ້ອງຕາມກົດໝາຍ, ບໍ່ມີການປະມວນຜົນທີ່ເຊື່ອງໄວ້, ແລະ ຂໍ້ມູນທີ່ຊັດເຈນໃນຖະແຫຼງການຄວາມເປັນສ່ວນຕົວ. |
| ຂໍ້ຈໍາກັດຈຸດປະສົງ | ເກັບກຳຂໍ້ມູນສຳລັບຈຸດປະສົງສະເພາະ ແລະ ຢ່ານຳໃຊ້ມັນຄືນໃໝ່ສຳລັບຈຸດປະສົງທີ່ບໍ່ເຂົ້າກັນໄດ້. |
| ການຫຼຸດຜ່ອນຂໍ້ມູນ | ເກັບກຳພຽງແຕ່ສິ່ງທີ່ທ່ານຕ້ອງການສຳລັບຈຸດປະສົງນັ້ນ. |
| ຄວາມຖືກຕ້ອງ | ຮັກສາຂໍ້ມູນໃຫ້ຖືກຕ້ອງ ແລະ ທັນສະໄໝ. |
| ຂໍ້ຈໍາກັດການເກັບຮັກສາ | ລຶບ ຫຼື ເຮັດໃຫ້ຂໍ້ມູນບໍ່ລະບຸຕົວຕົນເມື່ອຈຸດປະສົງດັ່ງກ່າວໄດ້ຮັບໃຊ້ແລ້ວ. |
| ຄວາມຊື່ສັດແລະຄວາມລັບ | ການຮັກສາຄວາມປອດໄພທີ່ເໝາະສົມຕໍ່ກັບການເຂົ້າເຖິງໂດຍບໍ່ໄດ້ຮັບອະນຸຍາດ, ການສູນເສຍ ແລະ ຄວາມເສຍຫາຍ. |
| ຄວາມຮັບຜິດຊອບ | ບັນທຶກທາງເລືອກຂອງທ່ານເພື່ອໃຫ້ທ່ານສາມາດສະແດງໃຫ້ AP ເຫັນວ່າທ່ານປະຕິບັດຕາມ. |
ທ່ານສາມາດປະມວນຜົນຂໍ້ມູນສຸຂະພາບ ແລະ ໝວດໝູ່ພິເສດອື່ນໆໄດ້ເມື່ອໃດ?
ສະເພາະກໍລະນີພິເສດເທົ່ານັ້ນ. ຂໍ້ມູນທີ່ເປີດເຜີຍຕົ້ນກຳເນີດທາງເຊື້ອຊາດ ຫຼື ຊົນເຜົ່າ, ຄວາມຄິດເຫັນທາງການເມືອງ, ສາສະໜາ, ສະມາຊິກສະຫະພັນກຳມະບານ, ຂໍ້ມູນທາງພັນທຸກໍາ ຫຼື ຊີວະມິຕິທີ່ໃຊ້ສຳລັບການລະບຸຕົວຕົນ, ສຸຂະພາບ, ຊີວິດທາງເພດ ຫຼື ຮູບແບບທາງເພດອາດຈະບໍ່ຖືກປະມວນຜົນ ເວັ້ນເສຍແຕ່ວ່າມີຂໍ້ຍົກເວັ້ນໃນມາດຕາ 9 GDPR ແລະ UAVG ນຳໃຊ້ (ມາດຕາ 22 UAVG).
ໃນທາງປະຕິບັດ, ນາຍຈ້າງອາດຈະບໍ່ລົງທະບຽນລັກສະນະ ຫຼື ສາເຫດຂອງການເຈັບເປັນຂອງພະນັກງານ; ຂໍ້ມູນນັ້ນເປັນຂອງທ່ານໝໍຂອງບໍລິສັດ. ຜູ້ໃຫ້ບໍລິການດ້ານສຸຂະພາບອາດຈະປະມວນຜົນຂໍ້ມູນສຸຂະພາບເພື່ອການປິ່ນປົວ, ພາຍໃຕ້ໜ້າທີ່ຮັກສາຄວາມລັບທາງການແພດ. ຂໍ້ມູນທາງອາຍາແມ່ນຂຶ້ນກັບຂໍ້ຈຳກັດທີ່ຄ້າຍຄືກັນພາຍໃຕ້ມາດຕາ 10 GDPR ແລະ UAVG.
ບຸກຄົນມີສິດຫຍັງແດ່?
ບຸກຄົນສາມາດຮ້ອງຂໍການເຂົ້າເຖິງ, ການແກ້ໄຂ, ການລຶບລ້າງ, ການຈຳກັດ, ການໂອນຍ້າຍຂໍ້ມູນ ແລະ ສາມາດຄັດຄ້ານການປະມວນຜົນໄດ້, ພາຍໃຕ້ມາດຕາ 15 ຫາ 22 GDPR. ທ່ານຕ້ອງຕອບພາຍໃນໜຶ່ງເດືອນ, ໄລຍະເວລາທີ່ທ່ານສາມາດຂະຫຍາຍອອກໄປອີກສອງເດືອນສຳລັບການຮ້ອງຂໍທີ່ສັບສົນ ຖ້າທ່ານແຈ້ງໃຫ້ບຸກຄົນນັ້ນຊາບພາຍໃນເດືອນທຳອິດ (ມາດຕາ 12(3) GDPR).
ສິດໃນການເຂົ້າເຖິງແມ່ນສິດທີ່ຖືກນຳໃຊ້ຫຼາຍທີ່ສຸດ, ມັກຈະເປັນບາດກ້າວທຳອິດໃນຂໍ້ຂັດແຍ່ງກ່ຽວກັບການຈ້າງງານ ຫຼື ລູກຄ້າ. ບຸກຄົນດັ່ງກ່າວມີສິດໄດ້ຮັບສຳເນົາຂໍ້ມູນ, ຈຸດປະສົງ, ຜູ້ຮັບ ແລະ ໄລຍະເວລາເກັບຮັກສາຂໍ້ມູນ. ການປະຕິເສດ ຫຼື ບໍ່ສົນໃຈຄຳຮ້ອງຂໍສາມາດນຳໄປສູ່ການຮ້ອງຮຽນຕໍ່ AP ຫຼື ການຍື່ນຄຳຮ້ອງຕໍ່ສານ.
ທ່ານຕ້ອງເຮັດແນວໃດຫຼັງຈາກການລະເມີດຂໍ້ມູນ?
ລາຍງານຕໍ່ AP ພາຍໃນ 72 ຊົ່ວໂມງຫຼັງຈາກຮູ້, ເວັ້ນເສຍແຕ່ວ່າມັນບໍ່น่าຈະເຮັດໃຫ້ເກີດຄວາມສ່ຽງຕໍ່ຜູ້ທີ່ກ່ຽວຂ້ອງ (ມາດຕາ 33 GDPR). ໃນກໍລະນີທີ່ມີຄວາມສ່ຽງສູງ, ທ່ານຕ້ອງແຈ້ງໃຫ້ບຸກຄົນເຫຼົ່ານັ້ນຊາບໂດຍບໍ່ມີການຊັກຊ້າ (ມາດຕາ 34 GDPR).
ການລະເມີດຂໍ້ມູນ (datalek) ແມ່ນການລະເມີດຄວາມປອດໄພໃດໆທີ່ນຳໄປສູ່ການສູນເສຍ ຫຼື ການເຂົ້າເຖິງຂໍ້ມູນສ່ວນຕົວໂດຍບໍ່ໄດ້ຮັບອະນຸຍາດ: ຄອມພິວເຕີໂນດບຸກທີ່ເສຍ, ອີເມວທີ່ສົ່ງໄປຫາຜູ້ຮັບທີ່ບໍ່ຖືກຕ້ອງ, ການໂຈມຕີດ້ວຍ ransomware. ບັນທຶກທຸກໆການລະເມີດພາຍໃນ, ລວມທັງການລະເມີດທີ່ທ່ານບໍ່ໄດ້ລາຍງານ, ພ້ອມກັບຂໍ້ເທັດຈິງ, ຜົນກະທົບ ແລະ ມາດຕະການທີ່ໄດ້ປະຕິບັດ. ອົງການຈັດຕັ້ງພາຍໃນຂອບເຂດຂອງກົດໝາຍວ່າດ້ວຍຄວາມປອດໄພທາງໄຊເບີ (Cyberbeveiligingswet), ທີ່ມີຜົນບັງຄັບໃຊ້ຕັ້ງແຕ່ວັນທີ 15 ສິງຫາ 2026, ອາດຈະຕ້ອງໃຫ້ຄຳເຕືອນລ່ວງໜ້າກ່ຽວກັບເຫດການທີ່ສຳຄັນພາຍໃນ 24 ຊົ່ວໂມງ.
ອົງກອນຕ້ອງມີຫຍັງແດ່?
ພາຍໃຕ້ຫຼັກການຄວາມຮັບຜິດຊອບ ທ່ານຕ້ອງສາມາດສະແດງຄວາມສອດຄ່ອງກັບເອກະສານຕ່າງໆໄດ້. ຊຸດຫຼັກແມ່ນຄືກັນສຳລັບອົງກອນສ່ວນໃຫຍ່ທີ່ສ້າງຕັ້ງຂຶ້ນໃນປະເທດເນເທີແລນ.
- ບັນທຶກກິດຈະກຳການປະມວນຜົນ (ມາດຕາ 30 GDPR), ຈຸດປະສົງຂອງລາຍຊື່, ໝວດໝູ່ຂໍ້ມູນ ແລະ ຜູ້ຮັບ, ແລະ ໄລຍະເວລາເກັບຮັກສາ.
- ຖະແຫຼງການຄວາມເປັນສ່ວນຕົວທີ່ແຈ້ງໃຫ້ຜູ້ຄົນຮູ້ກ່ຽວກັບການປະມວນຜົນ; ເບິ່ງ ຄຳແນະນຳກ່ຽວກັບຖະແຫຼງການຄວາມເປັນສ່ວນຕົວພາຍໃຕ້ກົດໝາຍຂອງໂຮນລັງ.
- ຂໍ້ຕົກລົງຂອງຜູ້ປະມວນຜົນກັບຜູ້ສະໜອງທຸກຄົນທີ່ປະມວນຜົນຂໍ້ມູນສ່ວນຕົວໃນນາມຂອງທ່ານ (ມາດຕາ 28 GDPR), ເຊັ່ນ: ຜູ້ໃຫ້ບໍລິການຄລາວ, ການຈ່າຍເງິນເດືອນ ແລະ ໄອທີ.
- ການປະເມີນຜົນກະທົບຂອງການປົກປ້ອງຂໍ້ມູນ (DPIA) ສຳລັບການປະມວນຜົນທີ່ອາດຈະສົ່ງຜົນໃຫ້ມີຄວາມສ່ຽງສູງ, ເຊັ່ນ: ການຕິດຕາມກວດກາຂະໜາດໃຫຍ່ ຫຼື ການປະມວນຜົນຂໍ້ມູນສຸຂະພາບ (ມາດຕາ 35 GDPR).
- ເຈົ້າໜ້າທີ່ປົກປ້ອງຂໍ້ມູນທີ່ກິດຈະກຳຫຼັກຂອງທ່ານກ່ຽວຂ້ອງກັບການຕິດຕາມກວດກາຂະໜາດໃຫຍ່ ຫຼື ການປະມວນຜົນຂະໜາດໃຫຍ່ຂອງໝວດໝູ່ພິເສດ, ແລະ ສະເໝີສຳລັບເຈົ້າໜ້າທີ່ລັດ (ມາດຕາ 37 GDPR).
- ມາດຕະການຄວາມປອດໄພທີ່ເໝາະສົມກັບຄວາມສ່ຽງ, ແລະ ຂັ້ນຕອນສຳລັບການລະເມີດ ແລະ ສຳລັບການຮ້ອງຂໍຈາກບຸກຄົນ.
ອົງການປົກປ້ອງຂໍ້ມູນຂອງໂຮນລັງສາມາດເຮັດຫຍັງໄດ້ແດ່?
AP ສາມາດສືບສວນ, ສັ່ງໃຫ້ທ່ານນຳເອົາການປະມວນຜົນຂໍ້ມູນເຂົ້າສູ່ລະບຽບ, ຫ້າມການປະມວນຜົນຂໍ້ມູນ ແລະ ປັບໃໝທ່ານ. ພາຍໃຕ້ມາດຕາ 83 GDPR ຄ່າປັບໃໝສຳລັບການລະເມີດທີ່ຮ້າຍແຮງທີ່ສຸດແມ່ນສູງເຖິງ 20 ລ້ານເອີໂຣ ຫຼື 4% ຂອງລາຍຮັບປະຈຳປີທົ່ວໂລກ, ອັນໃດສູງກວ່າ.
AP ຕັດສິນໃຈເອງວ່າຈະສືບສວນການຮ້ອງຮຽນໃດ ແລະ ບໍ່ໄດ້ມອບເງິນຊົດເຊີຍ. ບຸກຄົນທີ່ໄດ້ຮັບຄວາມເສຍຫາຍຮຽກຮ້ອງຄ່າເສຍຫາຍໃນສານແພ່ງພາຍໃຕ້ມາດຕາ 82 GDPR. ຄ່າປັບໄໝຈາກ AP ແມ່ນການຕັດສິນໃຈທາງບໍລິຫານ: ທ່ານສາມາດຄັດຄ້ານພາຍໃນຫົກອາທິດ ແລະ ຫຼັງຈາກນັ້ນຍື່ນອຸທອນຕໍ່ສານບໍລິຫານ.
ໃນຖານະອົງກອນ, ທ່ານຄວນກວດສອບຫຍັງແດ່?
- ມີພື້ນຖານທາງກົດໝາຍພາຍໃຕ້ມາດຕາ 6 GDPR ສຳລັບແຕ່ລະຈຸດປະສົງການປະມວນຜົນບໍ່, ແລະ ມັນໄດ້ຖືກບັນທຶກໄວ້ບໍ?
- ບັນທຶກກິດຈະກຳການປະມວນຜົນຂອງທ່ານຄົບຖ້ວນ ແລະ ທັນສະໄໝບໍ?
- ທ່ານມີຂໍ້ຕົກລົງກັບຜູ້ສະໜອງທຸກຄົນທີ່ຈັດການຂໍ້ມູນສ່ວນຕົວໃຫ້ທ່ານບໍ?
- ທ່ານສາມາດຕອບຄຳຮ້ອງຂໍການເຂົ້າເຖິງ ແລະ ການລຶບລ້າງພາຍໃນໜຶ່ງເດືອນໄດ້ບໍ?
- ທ່ານມີຂັ້ນຕອນການລະເມີດທີ່ອະນຸຍາດໃຫ້ແຈ້ງໃຫ້ AP ຊາບພາຍໃນ 72 ຊົ່ວໂມງບໍ?
- ທ່ານໃຊ້ BSN ສະເພາະບ່ອນທີ່ກົດໝາຍກຳນົດໄວ້ເທົ່ານັ້ນບໍ (ມາດຕາ 46 UAVG)?
ທ່ານຄວນກວດສອບຫຍັງແດ່ໃນຖານະບຸກຄົນ?
- ອ່ານຖະແຫຼງການຄວາມເປັນສ່ວນຕົວຂອງອົງກອນເພື່ອເບິ່ງວ່າມັນໃຊ້ຂໍ້ມູນຂອງທ່ານໃນພື້ນຖານໃດ ແລະ ເພື່ອຈຸດປະສົງຫຍັງ.
- ສົ່ງຄຳຮ້ອງຂໍການເຂົ້າເຖິງເປັນລາຍລັກອັກສອນພາຍໃຕ້ມາດຕາ 15 GDPR ແລະ ຈົດບັນທຶກວັນທີ; ຄຳຕອບຕ້ອງຮອດກຳນົດສົ່ງພາຍໃນໜຶ່ງເດືອນ.
- ຖອນຄືນການຍິນຍອມ ຫຼື ຄັດຄ້ານ ໃນກໍລະນີທີ່ການປະມວນຜົນແມ່ນອີງໃສ່ການຍິນຍອມ ຫຼື ຜົນປະໂຫຍດທີ່ຖືກຕ້ອງຕາມກົດໝາຍ.
- ເກັບຮັກສາສຳເນົາຈົດໝາຍທັງໝົດໄວ້ ໃນກໍລະນີທີ່ທ່ານຮ້ອງຮຽນຕໍ່ AP ຫຼື ໄປສານ.
- ຖ້າທ່ານໄດ້ຮັບຄວາມເສຍຫາຍ, ໃຫ້ພິຈາລະນາການຮຽກຮ້ອງພາຍໃຕ້ມາດຕາ 82 GDPR ໃນສານແພ່ງ.
ພວກເຮົາສາມາດເຮັດຫຍັງໃຫ້ທ່ານໄດ້ແດ່ກ່ຽວກັບການປົກປ້ອງຂໍ້ມູນ?
ທະນາຍຄວາມດ້ານໄອທີ ແລະ ຄວາມເປັນສ່ວນຕົວ ຂອງພວກເຮົາ ໃຫ້ຄໍາແນະນໍາແກ່ອົງການຈັດຕັ້ງ ແລະ ບຸກຄົນກ່ຽວກັບ GDPR ແລະ UAVG:
- ພວກເຮົາກວດສອບກິດຈະກຳການປະມວນຜົນຂອງທ່ານ ແລະ ຕັ້ງຄ່າ ຫຼື ກວດສອບບັນທຶກການປະມວນຜົນຂອງທ່ານ.
- ພວກເຮົາຮ່າງຖະແຫຼງການຄວາມເປັນສ່ວນຕົວ, ຂໍ້ຕົກລົງຂອງຜູ້ປະມວນຜົນ ແລະ ນະໂຍບາຍການປົກປ້ອງຂໍ້ມູນ.
- ພວກເຮົາປະຕິບັດ ຫຼື ທົບທວນ DPIA ສຳລັບການປະມວນຜົນທີ່ມີຄວາມສ່ຽງສູງ.
- ພວກເຮົາຂໍແນະນຳພາຍໃນ 72 ຊົ່ວໂມງຫຼັງຈາກເກີດການລະເມີດຂໍ້ມູນ ເມື່ອໄດ້ຮັບແຈ້ງການໄປຍັງ AP ແລະບຸກຄົນຕ່າງໆ.
- ພວກເຮົາຈັດການການຮ້ອງຂໍການເຂົ້າເຖິງ ແລະ ການລຶບລ້າງ ແລະ ການຮ້ອງຮຽນຕ່າງໆ ສຳລັບອົງການຈັດຕັ້ງ ແລະ ບຸກຄົນຕ່າງໆ.
- ພວກເຮົາຄັດຄ້ານການຕັດສິນໃຈ ແລະ ຄ່າປັບໄໝຂອງ AP ແລະ ດຳເນີນການອຸທອນ.
Summary
- GDPR ນຳໃຊ້ໂດຍກົງໃນປະເທດເນເທີແລນ; UAVG ໄດ້ເພີ່ມກົດລະບຽບຂອງໂຮນລັງ, ເຊັ່ນ: ອາຍຸ 16 ປີສຳລັບການຍິນຍອມ ແລະ ຂໍ້ຈຳກັດໃນການນຳໃຊ້ BSN.
- ທຸກໆການປະມວນຜົນຕ້ອງການພື້ນຖານທີ່ຖືກຕ້ອງຕາມກົດໝາຍພາຍໃຕ້ມາດຕາ 6 GDPR; ການຍິນຍອມມັກຈະບໍ່ແມ່ນການຍິນຍອມທີ່ຖືກຕ້ອງ, ໂດຍສະເພາະຢູ່ບ່ອນເຮັດວຽກ.
- ໝວດໝູ່ພິເສດເຊັ່ນ: ຂໍ້ມູນສຸຂະພາບອາດຈະຖືກປະມວນຜົນພາຍໃຕ້ຂໍ້ຍົກເວັ້ນເທົ່ານັ້ນ.
- ການຮ້ອງຂໍຈາກບຸກຄົນຕ້ອງໄດ້ຮັບການຕອບພາຍໃນໜຶ່ງເດືອນ; ການລະເມີດຕ້ອງໄດ້ລາຍງານຕໍ່ AP ພາຍໃນ 72 ຊົ່ວໂມງ.
- AP ສາມາດປັບໃໝໄດ້ເຖິງ 20 ລ້ານເອີໂຣ ຫຼື 4% ຂອງລາຍຮັບປະຈໍາປີທົ່ວໂລກ.
ຄໍາຖາມທີ່ຖືກຖາມເລື້ອຍໆ
GDPR ນຳໃຊ້ໂດຍກົງໃນປະເທດເນເທີແລນບໍ?
ແມ່ນແລ້ວ. GDPR ນຳໃຊ້ໂດຍບໍ່ມີການຈັດຕັ້ງປະຕິບັດ; ກົດໝາຍວ່າດ້ວຍການຈັດຕັ້ງປະຕິບັດ GDPR ຂອງໂຮນລັງ (UAVG) ພຽງແຕ່ເພີ່ມກົດລະບຽບບ່ອນທີ່ GDPR ປ່ອຍໃຫ້ມີພື້ນທີ່, ຕົວຢ່າງເຊັ່ນກ່ຽວກັບໝວດໝູ່ຂໍ້ມູນພິເສດ ແລະ ການນຳໃຊ້ BSN.
ຕ້ອງມີການຍິນຍອມສະເໝີເພື່ອປະມວນຜົນຂໍ້ມູນສ່ວນຕົວບໍ?
ບໍ່ແມ່ນ. ການຍິນຍອມແມ່ນໜຶ່ງໃນຫົກພື້ນຖານທີ່ຖືກຕ້ອງຕາມກົດໝາຍໃນມາດຕາ 6 GDPR. ການປະມວນຜົນສ່ວນໃຫຍ່ໂດຍທຸລະກິດ ແລະ ນາຍຈ້າງແມ່ນອີງໃສ່ສັນຍາ, ພັນທະທາງກົດໝາຍ ຫຼື ຜົນປະໂຫຍດທີ່ຖືກຕ້ອງຕາມກົດໝາຍ.
ອົງກອນຕ້ອງຕອບສະໜອງຕໍ່ຄຳຮ້ອງຂໍການເຂົ້າເຖິງໄວປານໃດ?
ພາຍໃນໜຶ່ງເດືອນຫຼັງຈາກໄດ້ຮັບ. ສຳລັບການຮ້ອງຂໍທີ່ສັບສົນ ຫຼື ຈຳນວນຫຼາຍ, ໄລຍະເວລາສາມາດຕໍ່ໄດ້ອີກສອງເດືອນ, ໂດຍມີເງື່ອນໄຂວ່າບຸກຄົນດັ່ງກ່າວໄດ້ຮັບແຈ້ງພາຍໃນເດືອນທຳອິດ (ມາດຕາ 12(3) GDPR).
ຕ້ອງລາຍງານການລະເມີດຂໍ້ມູນເມື່ອໃດ?
ພາຍໃນ 72 ຊົ່ວໂມງຫຼັງຈາກຮູ້ເຖິງເລື່ອງນີ້, ໃຫ້ເຈົ້າໜ້າທີ່ Autoriteit Persoonsgegevens, ເວັ້ນເສຍແຕ່ວ່າການລະເມີດດັ່ງກ່າວບໍ່น่าຈະເຮັດໃຫ້ເກີດຄວາມສ່ຽງຕໍ່ຜູ້ທີ່ກ່ຽວຂ້ອງ. ຖ້າຄວາມສ່ຽງສູງ, ຕ້ອງແຈ້ງໃຫ້ຜູ້ເຫຼົ່ານັ້ນຊາບເຊັ່ນກັນ.